Müşteri desteği strateji yüzünden aksamaz. Operasyonel darboğazlar yüzünden aksar.

Çoğu ekip müşterisine nasıl yanıt vermesi gerektiğini bilir. Asıl zorluk; dağınık dökümanları, API verilerini ve tekrarlayan soruları aynı hız ve doğrulukla yönetebilmektir.

  • Dağınık Bilgi Kaynakları

    PDF, Word, web sayfaları ve JSON API'lere dağılan bilgiler yüzünden müşteriler yanıt için uzun süre bekler.

  • Sınırlı Ekip Kapasitesi

    Küçük destek ekiplerinden her saat ulaşılabilir olması beklenir; mesai dışı sorular sabaha kadar yanıtsız kalır.

  • Tekrarlayan Soru Yükü

    Aynı sipariş, iade ve ürün soruları uzman ekiplerin zamanını tüketir.

  • Sürekli Güncelleme İhtiyacı

    Ürün ve politika bilgileri değiştikçe asistanın da güncel kalması gerekir. Kaynaklarınızı yeniden indeksleyerek bilgiyi güncel tutabilirsiniz.

Farklı Büyüme Modelleri İçin Tasarlandı.

Küçük ekiplerden yüksek hacimli kurumsal yapılara kadar kendi verisiyle çalışan, kaynak gösteren asistan mimarisi.

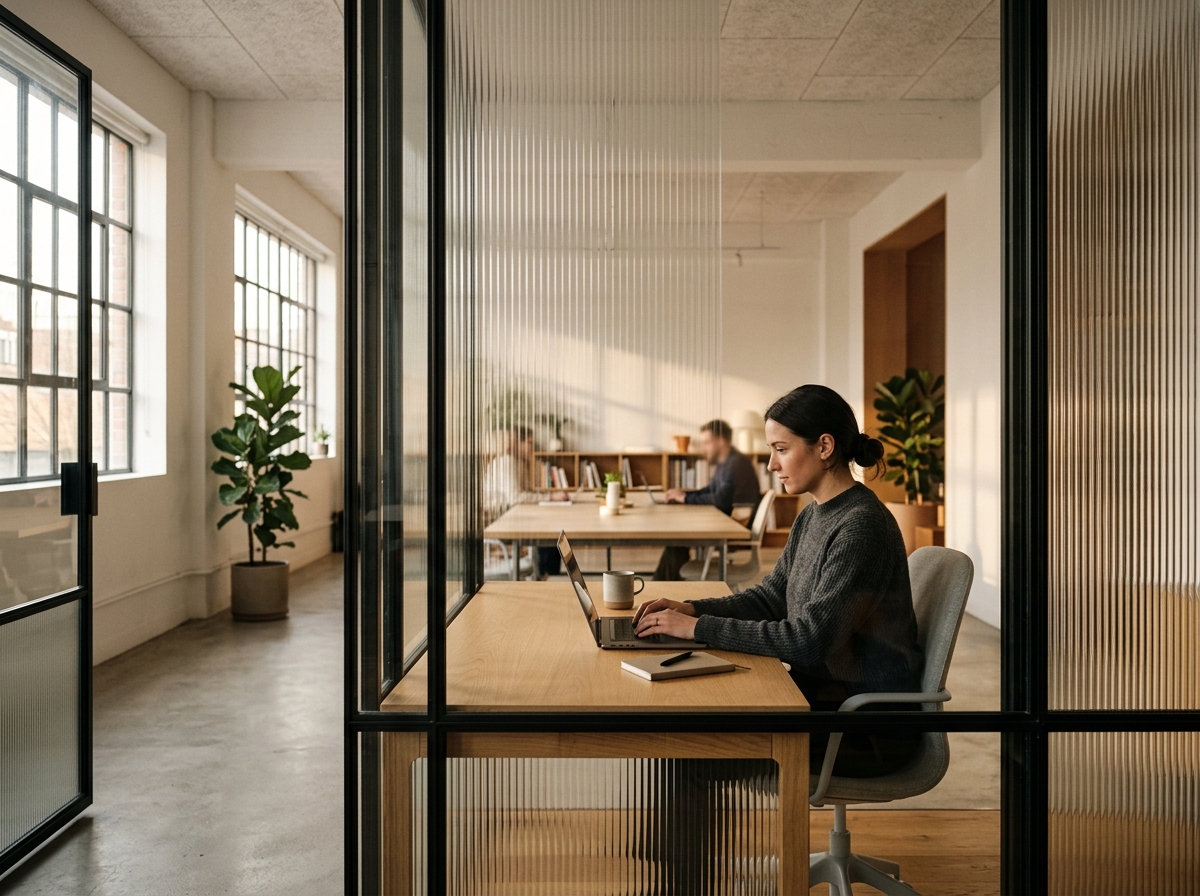
  • SaaS ekipleri için modern teknik çalışma alanı

    SaaS Şirketleri

    Teknik dökümanları ve JSON API uçlarını bağlayarak kullanıcıların ürünle ilgili sorularına anında yanıt verin.

  • E-ticaret markaları için ürün sergileme stüdyosu

    E-Ticaret Markaları

    Ürün, kargo ve iade sorularını web sitenizdeki sohbet widget'ında 7/24 yanıtlayın. WhatsApp Business desteği yolda.

  • Modern dijital ajans çalışma ortamı

    Dijital Ajanslar

    Her müşteri markası için ayrı bilgi tabanı ve chatbot yönetin; verileri birbirinden izole kalır.

  • Kurumsal ofis ve karşılama alanı

    Kurumsal Ekipler

    Satır düzeyinde veri izolasyonu, alan adı kısıtı, imzalı widget oturumuyla kontrolü elinizde tutun.

Kurumsal Veri Güvenliği ve Uyumluluk Mimarimiz

Müşteri verilerinin izolasyonu, şifrelenmesi, AB sınırları içinde saklanması ve model eğitiminde kullanılmaması için uyguladığımız teknik önlemler ve resmi uyumluluk belgelerimiz.

  • GDPR Madde 28 · 32
  • ISO/IEC 27001
  • BSI C5 Type 2
  • TLS 1.3
  • Satır düzeyinde güvenlik

Kiracı Bazlı Tam Veri İzolasyonu (RLS)

Her müşterinin dökümanları, vektör indeksleri ve sohbet geçmişi veritabanı çekirdeğinde birbirinden tamamen izole tutulur.

  • PostgreSQL Satır Düzeyinde Güvenlik (Row-Level Security)
  • Kiracı (Tenant) bazlı izole vektör uzayı ve önbellek
  • Çapraz veri erişimini engelleyen zorunlu oturum bağlamı

Sıfır Model Eğitimi Garantisi (Paid API)

Müşterilerimizden ek API anahtarı talep edilmez; işlemler kurumsal ücretli (Paid Tier) Google Cloud / Gemini altyapımız üzerinden yürütülür.

  • Verileriniz hiçbir koşulda yapay zekâ modeli eğitiminde kullanılmaz
  • Google Cloud Paid Services DPA kapsamında insan incelemesine kapalıdır

Avrupa Birliği (Almanya) Veri Barındırma

Tüm veritabanı, vektör indeksleri ve yüklenen kaynaklar Avrupa Birliği sınırları içinde, bağımsız denetimli ve GDPR uyumlu veri merkezlerinde saklanır.

  • Hetzner Online GmbH (Almanya) ISO/IEC 27001 ve BSI C5 Type 2 sertifikalı altyapı
  • İmzalı GDPR Madde 28 (DPA) ve Madde 32 (TOMs) resmi uyumluluk belgeleri
  • Dış ağa kapalı (Private Network) veritabanı ve önbellek katmanı

Şifreleme ve Merkezi Anahtar Yönetimi (KMS)

Verileriniz hem aktarım sırasında hem de sunucu katmanında kriptografik protokollerle korunur; API sırları koddan bağımsız yönetilir.

  • İletim sırasında Cloudflare Full (Strict) TLS 1.2 / 1.3 şifreleme
  • TÜV Rheinland i-sec GmbH bağımsız denetim raporu ile doğrulanmış veri merkezi güvenliği
  • Google Cloud Secret Manager ile anahtar yönetimi ve SHA-256 token özetleme

Şeffaf Veri Saklama ve Anında Silme (Hard Delete)

Verilerinizin yaşam döngüsü tamamen sizin kontrolünüzdedir; sildiğiniz kaynaklar ve konuşmalar veritabanından kalıcı olarak kaldırılır.

  • Panelden silinen döküman, vektör ve sohbetlerde anında kalıcı silme (Cascade Hard Delete)
  • Yalnızca aktif kullanım süresince veri saklama politikası
  • Hesap kapatma veya talep halinde tüm kiracı verilerinin eksiksiz imhası

Alan Adı Kilidi, İmzalı Oturum ve Passkey

Hem yönetim paneliniz hem de sitenize eklediğiniz web widget'ı yetkisiz erişimlere ve kota suistimaline karşı çok katmanlı korunur.

  • WebAuthn / Passkey (Touch ID, Face ID) ile şifresiz ve oltalama korumalı giriş
  • Widget için izinli alan adı (Domain Whitelist) kısıtlaması
  • İsteğe bağlı imzalı widget oturumu ve kiracı bazlı hız limiti (Rate Limiting)

Kurumsal Güvenlik ve Uyumluluk Belgelerimizi Talep Edin

Bilgi güvenliği ve KVKK/GDPR denetim süreçleriniz için resmi GDPR Madde 28 Veri İşleme Sözleşmesi (DPA), Madde 32 Teknik ve Organizasyonel Önlemler (TOMs), ISO/IEC 27001, BSI C5 Type 2 ve bağımsız TÜV Rheinland i-sec GmbH denetim raporlarımız mevcuttur. Gizlilik sınıflandırması gereği bu belgeleri kurumsal inceleme süreçleriniz için talep üzerine ekibinizle paylaşıyoruz.

Uyumluluk Paketini Talep Edin